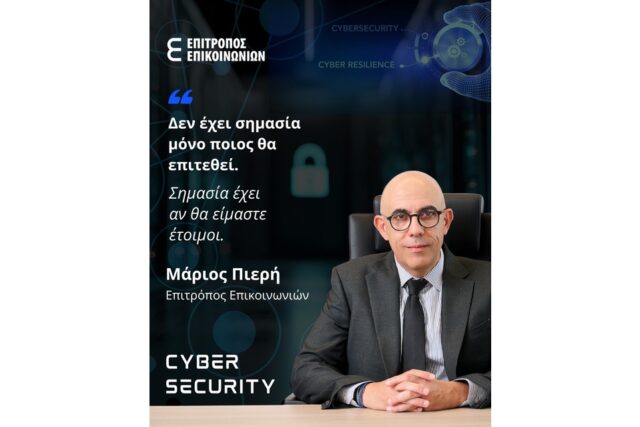
Την ανάγκη οι οργανισμοί στην Κύπρο να περάσουν από την απλή συμμόρφωση στην πραγματική κυβερνοανθεκτικότητα υπογραμμίζει ο Επίτροπος για τη Ρύθμιση Ηλεκτρονικών Επικοινωνιών και Ταχυδρομείων, Μάριος Πιερής, επισημαίνοντας ότι η ετοιμότητα απέναντι σε μια επίθεση αποτελεί πλέον ζήτημα διοίκησης, διακυβέρνησης και ηγεσίας.
Σε άρθρο του, ο κ. Πιερής αναφέρει ότι η δημόσια συζήτηση δίνει συχνά δυσανάλογη σημασία στην ταυτότητα των επιτιθέμενων, αντί στον αντίκτυπο που μπορεί να έχει μια κυβερνοεπίθεση στη λειτουργία ενός οργανισμού.
Κατακερματισμένο το οικοσύστημα του ransomware
Σύμφωνα με την έκθεση ENISA Threat Landscape 2025, η οποία καλύπτει την περίοδο από την 1η Ιουλίου 2024 έως τις 30 Ιουνίου 2025, καταγράφηκαν 82 διαφορετικές παραλλαγές ransomware σε βάρος οργανισμών κρατών μελών της Ευρωπαϊκής Ένωσης.
Η Akira ήταν η συχνότερα χρησιμοποιούμενη, με ποσοστό 11,6%, και ακολούθησαν η SafePay με 10,1% και η Qilin με 7,5%. Καμία παραλλαγή δεν ξεπέρασε το 12%, στοιχείο που, κατά τον Επίτροπο, καταδεικνύει ένα κατακερματισμένο και διαρκώς μεταβαλλόμενο οικοσύστημα κυβερνοεγκλήματος.
Παρότι τα καταγεγραμμένα περιστατικά ransomware στην ΕΕ μειώθηκαν κατά 11% έναντι της προηγούμενης περιόδου αναφοράς, ο κ. Πιερής τονίζει ότι αυτό δεν συνεπάγεται υποχώρηση του κινδύνου. Όπως εξηγεί, ο αριθμός των επιθέσεων δεν αρκεί ως δείκτης, καθώς το ουσιώδες μέγεθος είναι ο αντίκτυπός τους, ο οποίος δεν μειώθηκε.
Οι διαφορετικές απειλές οδηγούν σε κοινές συνέπειες
Το ransomware, οι παραβιάσεις και η κλοπή δεδομένων, το ηλεκτρονικό ψάρεμα, οι επιθέσεις άρνησης υπηρεσίας, η εκμετάλλευση ευπαθειών και οι επιθέσεις μέσω της εφοδιαστικής αλυσίδας μπορεί να έχουν διαφορετική αφετηρία και στόχο. Μπορούν, ωστόσο, να επιφέρουν διακοπή λειτουργίας, οικονομική ζημιά και απώλεια εμπιστοσύνης.
Η ENISA χαρακτηρίζει το ransomware ως την απειλή με τον μεγαλύτερο αντίκτυπο στην ΕΕ. Στις περιπτώσεις όπου εντοπίστηκε ο αρχικός τρόπος διείσδυσης, περίπου το 60% συνδεόταν με phishing, περιλαμβανομένων του κακόβουλου ηλεκτρονικού ταχυδρομείου, της τηλεφωνικής εξαπάτησης και της κακόβουλης διαφήμισης. Η εκμετάλλευση ευπαθειών ακολουθούσε με 21,3%.
Ο Επίτροπος σημειώνει ότι μια μεγάλη κρίση μπορεί να αρχίσει από ένα ηλεκτρονικό μήνυμα, έναν κωδικό πρόσβασης, μια ευπάθεια που δεν διορθώθηκε έγκαιρα, έναν εξωτερικό συνεργάτη ή ένα κλικ.
Κατά συνέπεια, η κυβερνοασφάλεια δεν μπορεί να περιορίζεται στην αποτροπή της εισόδου ενός επιτιθέμενου. Οι οργανισμοί πρέπει να γνωρίζουν ποιες υπηρεσίες και ποια δεδομένα είναι κρίσιμα, ποιες είναι οι σημαντικότερες εξαρτήσεις τους από τρίτους και πόσο γρήγορα μπορούν να επανέλθουν σε αποδεκτό επίπεδο λειτουργίας.
Η ευθύνη περνά στη διοίκηση
Ο κ. Πιερής τονίζει ότι οι αποφάσεις για την προτεραιότητα αποκατάστασης των λειτουργιών, τον επιχειρησιακό αντίκτυπο, την επικοινωνία και τις νομικές ή κανονιστικές υποχρεώσεις δεν αφορούν αποκλειστικά το τμήμα πληροφορικής.
Όταν μια κυβερνοεπίθεση μπορεί να διακόψει μια υπηρεσία, να επηρεάσει εργαζομένους, πελάτες ή πολίτες, να εκθέσει δεδομένα και να προκαλέσει οικονομική ζημιά, μετατρέπεται σε ζήτημα διοίκησης, εταιρικής διακυβέρνησης και ηγεσίας.
Στην Κύπρο, η NIS2 μεταφέρθηκε στο εθνικό δίκαιο με τον Ν.60(Ι)/2025, ο οποίος τροποποίησε εκτενώς τον περί Ασφάλειας Δικτύων και Συστημάτων Πληροφοριών Νόμο Ν.89(Ι)/2020. Αρμόδια αρχή είναι η Αρχή Ψηφιακής Ασφάλειας.
Ο νόμος υποχρεώνει τα όργανα διοίκησης να εγκρίνουν τα μέτρα διαχείρισης κινδύνου, να εποπτεύουν την εφαρμογή τους και να εκπαιδεύονται. Σε περιπτώσεις επίμονης μη συμμόρφωσης προβλέπεται ακόμη και προσωρινή απαγόρευση άσκησης διευθυντικών καθηκόντων.
Προειδοποίηση σε έξι ώρες και αυξημένες κυρώσεις
Οι προθεσμίες κοινοποίησης σημαντικών περιστατικών είναι ιδιαίτερα σύντομες: απαιτείται έγκαιρη προειδοποίηση εντός έξι ωρών από τη στιγμή που η οντότητα αντιληφθεί το περιστατικό, κοινοποίηση με αρχική αξιολόγηση εντός 72 ωρών και τελική έκθεση εντός ενός μηνός.
Οι κυρώσεις φθάνουν έως τα 10 εκατ. ευρώ ή το 2% του παγκόσμιου ετήσιου κύκλου εργασιών για τις βασικές οντότητες. Για τις σημαντικές οντότητες μπορούν να ανέλθουν έως τα 7 εκατ. ευρώ ή το 1,4% του παγκόσμιου ετήσιου κύκλου εργασιών.
Παράλληλα, το πεδίο εφαρμογής διευρύνθηκε και καλύπτει τομείς όπως οι ταχυδρομικές υπηρεσίες και οι ταχυμεταφορές, η διαχείριση αποβλήτων, τα τρόφιμα, η μεταποίηση, η έρευνα, η δημόσια διοίκηση και οι πάροχοι ψηφιακών υπηρεσιών.
Για πολλούς οργανισμούς, σύμφωνα με τον Επίτροπο, το πρώτο κρίσιμο βήμα είναι να διαπιστώσουν εάν εμπίπτουν στο πεδίο εφαρμογής της νομοθεσίας.
Η συμμόρφωση δεν ισοδυναμεί με ετοιμότητα
Ο κ. Πιερής επισημαίνει ότι η συμμόρφωση αποτελεί το ελάχιστο κατώφλι που θέτει ο νομοθέτης, όχι το ανώτατο επίπεδο προστασίας που επιβάλλει ο κίνδυνος. Ένας οργανισμός μπορεί να διαθέτει πολιτικές, διαδικασίες και τεχνολογικά εργαλεία, χωρίς να είναι πραγματικά έτοιμος.
Η ουσιαστική ετοιμότητα προϋποθέτει ασκήσεις και δοκιμές, σαφείς ρόλους, εκπαίδευση, γνώση των εξαρτήσεων, εναλλακτικά σενάρια και δυνατότητα λήψης αποφάσεων υπό πίεση και χωρίς πλήρη πληροφόρηση.
Ιδιαίτερη βαρύτητα αποδίδει και στον ανθρώπινο παράγοντα. Αντί ο άνθρωπος να αντιμετωπίζεται ως ο αδύναμος κρίκος, μπορεί, όπως αναφέρει, να αποτελέσει την πρώτη γραμμή άμυνας, εφόσον διαθέτει τις γνώσεις, τα εργαλεία και την αυτοπεποίθηση να αναγνωρίζει και να αναφέρει έγκαιρα κάτι ύποπτο.
Το ζητούμενο, καταλήγει ο Επίτροπος, δεν είναι μόνο η πρόληψη, αλλά και η δυνατότητα ανίχνευσης, αντίδρασης, διατήρησης των κρίσιμων λειτουργιών και γρήγορης ανάκαμψης. Η κυβερνοανθεκτικότητα μετριέται από το επίπεδο ετοιμότητας όταν εκδηλωθεί μια επίθεση και αφορά σχεδόν κάθε οργανισμό που εξαρτάται από δεδομένα, ψηφιακές υπηρεσίες, δίκτυα, προμηθευτές και ανθρώπους.